Proİmha Güvenli İmha Vaka Çalışması
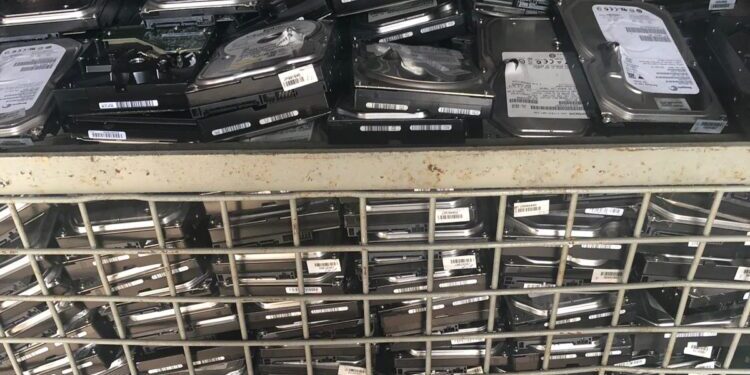
16.621 adet sabit disk. İki ayrı lokasyon. İki gün süren, tamamı video kaydına alınan ve her bir diskin seri numarası tek tek okutulan bir imha süreci. Bu yazıda Türkiye'nin önde gelen finans kuruluşlarından biri için yürüttüğümüz güvenli imha projesini, müşterinin koyduğu şartlar ve bizim izlediğimiz adımlarla birlikte anlatıyoruz.
Proje, kurumsal veri imhasının neden "diski kırıp atmak"tan ibaret olmadığını iyi gösteriyor: işin asıl zorluğu imhanın kendisi değil, imhanın kanıtlanabilir olmasıdır.
Neden fiziksel imha?
Kullanımdan çıkan bir diski "formatlamak" veri imhası değildir. Format işlemi yalnızca dosya tablosunu temizler; veri plakada durmaya devam eder ve ücretsiz yazılımlarla büyük ölçüde geri getirilebilir. Kurumsal ortamda üç yöntem kabul görür:
- Yazılımsal güvenli silme: Diskin tüm adreslenebilir alanına kontrollü yazma yapılır ve sonuç doğrulanır. Disk yeniden kullanılacaksa doğru yöntemdir, ancak arızalı veya erişilemeyen disklerde uygulanamaz.
- Degauss (manyetik alanla etkisiz hale getirme): Güçlü manyetik alan plakadaki servo bilgisini de siler; disk bir daha çalışmaz. Yalnızca manyetik ortamlarda (HDD, bant) işe yarar — SSD'de etkisizdir, çünkü SSD veriyi manyetik olarak değil elektriksel olarak tutar.
- Fiziksel parçalama: Diskin mekanik olarak öğütülmesi. Arızalı, erişilemeyen veya yüksek gizlilik dereceli cihazlarda tek kesin yöntemdir.
Bu projede müşteri, disklerin bir kısmının arızalı olması ve verinin gizlilik derecesi nedeniyle fiziksel parçalamayı tercih etti.
Müşterinin koyduğu şartlar
İmha hizmetinin profesyonel bir firmayla yapılması ve hizmet veren firmanın ISO 9001 belgesine sahip olması gerekiyordu. Müşterimizin talepleri arasında şunlar yer alıyordu:
- Tam güvenlikli nakliye
- Gizlilik sözleşmesi dahilinde personel tahsis edilmesi
- Hard disk imha sertifikası
- Çevre dostu geri dönüşüm hizmeti
Bu çalışma tam bir sorumluluk ve titiz sertifikalandırma işlemi ile gerçekleştirilmek zorundaydı. Diskler iki ayrı lokasyondan teslim alınmalı ve imha tesisimizde işlem yapılmalıydı.
İmha sürecimiz
1. Teslim alma ve zincirin başlatılması. Yüksek güvenlikli kamyonetlerimiz ile finans kuruluşuna ait iki ayrı lokasyondan, kilitli konteyner vagonlarımız içerisinde harddiskler teslim alındı. Müşterimize firmamız onaylı "tehlikesiz atık taşıma formu" teslim edildi. Her iki lokasyondan teslim alınan harddiskler aynı gün içerisinde imha tesisimize transfer edildi ve tartım işlemleri yapıldı.
2. Seri numarası kaydı. Çeşitli marka ve modeldeki harddisklerin, tesis içerisinde güvenlik tedbirleri alınarak, tek tek seri numaraları barkod cihazları ile okutuldu ve veri tabanımızda kayıt altına alındı. Bu adım projenin en uzun ve en kritik parçasıdır: imha sertifikasının bir anlam taşıyabilmesi için, hangi seri numaralı diskin imha edildiğinin belgelenmesi gerekir. Sayım yapan ama seri numarası kaydetmeyen bir süreç, denetimde "16.621 adet disk" demekten öteye geçemez.
3. Parçalama. Diskler yüksek kırma kapasiteli mekanik öğütücü içerisinde parçalanarak imha edildi. İşlem iki gün sürdü.
4. Video kaydı. İki gün süren imha işleminin tamamı video kaydına alındı ve müşterimize işlem sonunda teslim edilmek üzere bir USB bellek içerisine aktarıldı. Video kaydı, sertifikanın arkasındaki asıl kanıttır; denetçi "bu diskler gerçekten imha edildi mi?" diye sorduğunda cevap veren şey budur.


5. Sertifika ve geri dönüşüm. Süreç sonunda imha sertifikası düzenlendi. Parçalanan malzeme, AEEE yönetmeliği kapsamında çevreye uygun biçimde geri dönüşüme verildi.
Geçerli bir imha sertifikasında ne bulunmalı?
Piyasada "imha sertifikası" adı altında tek sayfalık, içeriği boş belgeler dolaşıyor. Denetimde işinize yarayacak bir sertifikada şunlar bulunmalıdır:
- İmha edilen cihazların seri numaralı listesi (yalnızca adet değil)
- İmha tarihi, yeri ve kullanılan yöntem
- İşlemi yürüten ve denetleyen personelin kimliği
- Teslim alma ile imha arasındaki gözetim zincirinin (chain of custody) belgelenmesi
- Varsa video veya fotoğraf kaydı referansı
- Hizmet veren firmanın belge numaraları (ISO 9001, atık taşıma yetkisi)
KVKK açısından neden önemli?
KVKK kapsamında veri sorumlusu, kişisel verilerin yalnızca güvenli saklanmasından değil, işleme amacı ortadan kalktığında silinmesi, yok edilmesi veya anonim hale getirilmesinden de sorumludur. Kullanımdan çıkan bir sunucunun deposunda beklemesi, kurumun yükümlülüğünü ortadan kaldırmaz — aksine, o cihaz kaybolduğunda veya çalındığında sorumluluk kuruma aittir.
Bu nedenle kurumsal imha süreçlerinde belgelendirme, imhanın kendisi kadar önemlidir. Veri ihlali yaşanması halinde kurumun elinde "bu cihazlar şu tarihte, şu yöntemle, şu gözetim altında imha edildi" diyebileceği bir kayıt olmalıdır.
Kurumunuz için
Kurumunuzda kullanımdan çıkan hard disk, SSD, yedekleme kaseti ve diğer veri depolama cihazları için sertifikalı imha hizmeti veriyoruz. Süreç, cihaz sayısına ve gizlilik derecesine göre tesisimizde veya yerinde (mobil imha) yürütülebilir.
Ayrıntı için veri imha hizmetleri sayfamıza göz atabilir, kurumunuza özel teklif için bize yazabilirsiniz.